CRA とは何か
欧州連合で 2027 から本格的に施行される Cyber Resilience Act(CRA / 欧州サイバーレジリエンス法)(European Union, 20241)を一文に要約すると:
「EU 内で提供されるデジタル製品およびサービス内で利用されているオープンソースソフトウェア(OSS)にセキュリティー問題が発見された場合、その製造者は当該脆弱性の速やかな報告、また修正の義務を負う。」
という感じになるのではないか。
最初に明記しておきたいのは、ここでいう「製造者」(manufacturer)には、OSS のメインテイナーや管理団体は基本的に含まれない2。製造者とは、製品およびサービスの製造と販売によりビジネスをしているものを指す。
なお、この法律は製造者の所在国を問わず、EU 圏内で販売・提供されるプロダクトの製造者全てに適用される。
このポストでは以下について説明する:
- CRA とは何か
- なぜ CRA が制定されたのか
- CRA により何が改善するのか
「GDPR みたいに、また EU の規制に巻き込まれる面倒なやつだ…」と思われるかもしれないが、CRA 成立の経緯や運用について知ることで、この法律が OSS を直接的・間接的に利用するすべての個人・組織にとって有益だと筆者は考える。また、法の施行に伴い生じる義務を理解するうえでも、是非読み進んで理解を深めていただきたい。
なぜ CRA が成立したのか
一言でいえば「OSS を含む製品・サービスを安全に使用/運用するうえで障害となる致命的な構造上の問題の解決および、それを通じた EU 市場全体のサイバーレジリエンス(防災・減災)の向上と地域の安全保障の強化」である。
OSS プロジェクトに長く携わってきた筆者は、特に最初のポイントが重要と考えている。詳細を以下に記す。
現代社会のインフラが抱える、意外かつ致命的な脆弱性
OSS を基礎とする現代社会のインフラには隠れた脆さが秘められていることは、次の Randall Munroe 氏による ‘Dependency’ (依存関係)という題名の漫画でユーモアを交えつつ非常に的確に表現されている。
絵内のテキストの和訳:
- 上 ‘All modern digital infrastructure’: 「現代のすべてのデジタルインフラ」
- 右下 ‘A project some random . . .’: 「ネブラスカ州の誰かが 2003 年から人知れず細々と保守してるプロジェクト」
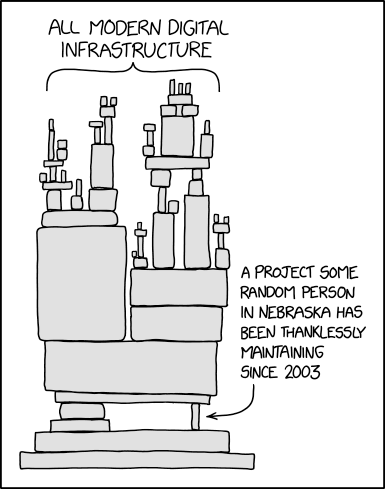
Source: xkcd: Dependency by Randall Munroe ( CC BY-NC 2.5 )
我々の日々の生活を支える行政や公共インフラ、また様々なビジネスにおいて IT は必要不可欠である。それゆえ、これらを支える IT システムおよび OSS を含む構成要素自体が現代社会のインフラと位置付けられても差し支えないだろう。意外な脆弱性はここに潜んでいる。
我々の日々の営みや社会を影から支えるソフトウェアには、しばしば様々なオープンソースソフトウェア(OSS)が利用されている。同時に、ソフトウェアのサプライチェーンが複雑になることで、現代社会の基盤となる IT システムに致命的な脆弱性が発見される(また意図的にサプライチェーンを介した攻撃が行われる)ケースが稀ではなくなった3。
このように社会にとって極めて重要な OSS のなかには、メインテイナーがほとんど報酬を得ていないというケースも少なくない。見出しで言及した「意外かつ致命的な脆弱性」とは、これらの OSS に含まれる脆弱性ではなく、むしろこれらの OSS プロジェクトおよびメインテイナーが十分な人的・資金的サポートを得られないという構造的問題である。
「フリーライド(無賃乗車)」問題をどう解決するか
20 世紀末の時点でオープンソース推進の第一人者であるエリック・S・レイモンドは、ソフトウェアは無限にコピーできるリソースであるため、OSS プロジェクトにおいてユーザーが増えるのは喜ばしいことである4と述べた。しかし、これはあくまで土地を始めとする物理的に有限なリソースを、コードという理論上無限といえるリソースとを比較した場合の話であり、メインテイナーに要求される時間や労力といったリソースは考慮に含まれていなかった。
企業が製品やビジネスに OSS を利用しつつ、その OSS に貢献しないことはしばしば「フリーライド(無賃乗車)」と表現される。そして企業の大小を問わず多くの「フリーライダー」が存在することで、メインテイナーが OSS を保守する上での時間的・労力的・金銭的負担が増加している。
残念なことに、多くの場合において現代社会の IT インフラはメインテイナーの善意によって支えられているという現実がある。もちろん個人や企業が OSS プロジェクトや開発者のスポンサーになることも可能である。これが実際に行われているケースも多数存在するし、それを助長する Open Collective をはじめとするクラウドファンディングプラットフォームも現れた。また企業のなかには利用する OSS プロジェクトの保守・発展をビジネス成功の前提条件と定義し、コミュニティーに積極的に参加したり、人材や寄付をもってプロジェクトをサポートしているものもある。このように、OSS を支えるエコシステムは確実に発展しているが、これらは OSS のフリーライドを可能とする根本的な構造的問題を解消するものではない。
CRA により何が改善されるのか
究極的には、CRA により改善されるのは EU 市場全体のサイバーレジリエンス(防災・減災)である。ただ私個人が注目するポイントは、欧州で製品・サービスを展開する場合において同法がフリーライドの継続を困難にし、結果として CRA が OSS プロジェクトおよびメインテイナーが置かれている厳しい環境を改善するところにある。
先述のとおり、製造者は自身のプロダクト・サービスに利用する OSS に脆弱性が発見された場合、その報告だけでなく修正を行う法的義務を負う。製造者が同法に違反した場合、最高 1500 万ユーロまたは前会計年度の全世界年間総売上高 2.5% のうち、いずれか高い方を科す、と定められている。
CRA によりフリーライドを完全に取り締まることはできないし、それが目的ではない。ただ EU という巨大なマーケットにおける需要は企業にとって魅力であり、結果として彼らが同圏で製品やサービスを提供するうえで規制を無視することは困難となる。これは「ブリュッセル効果」5と呼ばれ、例えば EU の規制により Apple が iPhone の充電コネクターを USB-C に変更することを余儀なくされたように、EU の規制が世界中の企業やマーケットに影響を与える力を持ちうるのである6。
冒頭で触れた通り、製造者は EU で販売する製品・サービスに含まれる OSS の脆弱性修正を義務付けられる。自前の開発リソースを持つ企業であれば修正パッチの提供が可能だし、開発リソースを持たない企業でも専門家または当該 OSS のメインテイナーを雇って脆弱性を修正することができる。これにより、メインテイナーが正当な報酬を得たり、彼らの負担軽減が実現可能となる。つまり、CRA は冒頭で指摘した構造上の問題を大幅に改善する仕組みとなり得るのだ。
さいごに
このポストでは CRA の概要を述べたが、日本の企業や FOSS メインテイナーがどのような影響を受けるかについては文字数に配慮して割愛した。それについては後日別のポストを投稿したいと思う。
また大企業がビジネスに OSS を利用しているにも関わらずコミュニティーやメインテイナーに還元がなされないことで生じる問題については、ベルギーの独立系非営利シンクタンク OpenForum Europe をはじめ、様々な研究が行われており、欧州委員会や欧州連合はこれらを市民の利益や安全、また欧州経済に与える影響だけでなく、国家安全保障の問題とも位置付けて様々な法整備を進めている。CRA はその一環であり、今後 EU では官民の協力により多くのオープンソースプロジェクトが急速に活発化するのではないかと個人的に期待している。これに関する情報は、2026 年 1 月に開催された FOSDEM 2026 や、EC 主催の Drupal4Gov EU についてのレポートで触れたいと思う。
備考
このブログを執筆した 2026/03 現在では Manufacturer や Steward をはじめとする CRA 用語の公式な和訳は存在しないようなので、筆者の独断で訳している。今後公式な和訳が公開された場合はそちらを正とする。
Regulation (EU) 2024/2847 of the European Parliament and of the Council of 23 October 2024 on horizontal cybersecurity requirements for products with digital elements (Cyber Resilience Act) [2024] OJ L 2024/2847 https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=OJ:L_202402847 accessed 7 March 2026. ↩︎
メインテイナーや管理団体が「製造者」ではなく「スチュワード(支援団体)として見做されるのは、彼らが当該 OSS を利用した製品やサービスを提供していない場合に限る。CRA における Manufacturer 等のロールの厳密な定義は Cyber Resilience Act (Regulation (EU) 2024/2847) Article 3 (13) を参照のこと。なお、販売者も製造者と見做される場合がある。細かいところは別の記事で説明予定。 ↩︎
2014 に発見された ‘Heartbleed’ と呼ばれる OpenSSL の脆弱性の発見後、EU は ‘EU Free and Open Source Software Auditing (EU-FOSSA)’ と呼ばれるプロジェクトを開始した。 European Commission, ‘The European Commission offers bug bounties for vulnerabilities in open source software’ [13 December 2017] https://ec.europa.eu/newsroom/informatics/items/610580/en accessed 7 March 2026 また、ここで始まった潮流は後に CRA の制定へと繋がった。 ↩︎
Eric S. Raymond, ‘The Magic Cauldron’ [1999] http://www.catb.org/~esr/writings/cathedral-bazaar/magic-cauldron/ accessed 7 March 2026 ↩︎
「ブリュッセル効果」(The Brussels Effect)とは EU の規制の世界的な影響力について述べた、コロンビア・ロー・スクールのアヌ・ブラッドフォード教授の著書の題名に基づく: https://scholarship.law.columbia.edu/books/232/ ↩︎
EU の様々な規制が世界に与える影響については賛否両論あるが、それらについての是非をここで議論することは避けるものとする。ただし CRA が OSS に対して与える効果について、文中での説明や表現のとおり筆者はポジティブに捉えている。 ↩︎